Sunucu Altyapısı Bilgi Merkezi: Planlama, Sanallaştırma ve Süreklilik
Kurumsal sunucu altyapısı; uygulama, dosya, kimlik, veri tabanı ve iş servislerini öngörülebilir performansla çalıştıran fiziksel veya sanal kaynakların bütünüdür. Doğru planlama yalnız cihaz özelliklerini karşılaştırmaz. Hangi iş yükünün çalışacağı, kullanıcı ve işlem yoğunluğu, veri büyümesi, ağ ve depolama gecikmesi, bakım penceresi, lisans, yedekleme, güvenlik, yüksek erişilebilirlik ve kurtarma hedefleri birlikte değerlendirilir. Bu bilgi merkezi; yeni sunucu yatırımı, mevcut yapının yenilenmesi, sanallaştırma, kapasite artışı ve süreklilik kararlarında kullanılacak teknik çerçeveyi ve ayrıntılı alt rehberleri bir araya getirir.
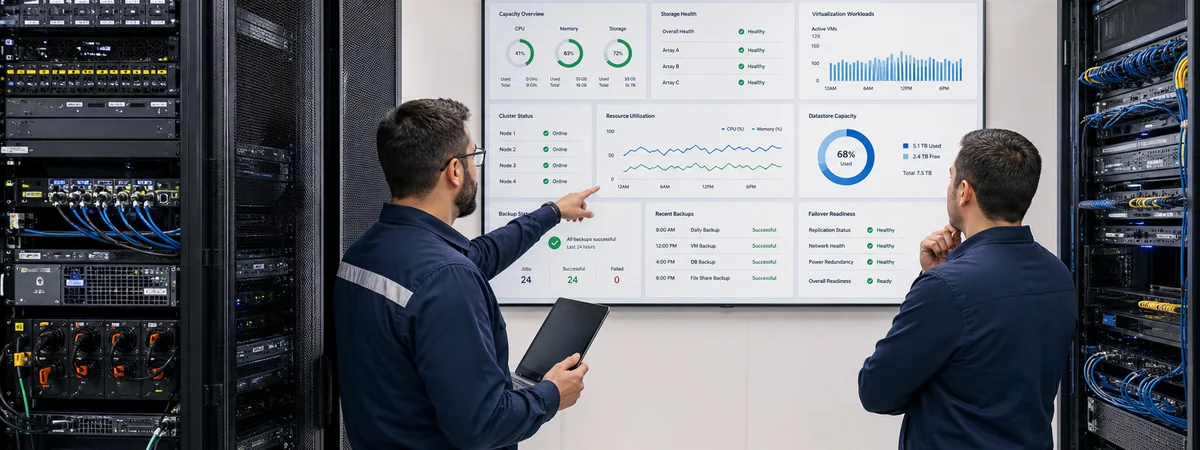
İş yükü envanteri, sunucu modelinden önce hizmet bağımlılıklarını ortaya çıkarır
Planlama, mevcut cihaz sayısını yeni donanıma taşımakla değil, sunucuların hangi iş sonucunu ürettiğini anlamakla başlar. Her uygulama için sahibi, kullanıcı sayısı, çalışma saatleri, CPU ve bellek davranışı, veri büyümesi, disk IOPS ve gecikmesi, ağ trafiği, lisans bağımlılığı, kimlik doğrulama kaynağı ve dış sistem bağlantıları kaydedilir. DNS, Active Directory, veri tabanı, dosya paylaşımı, sertifika, lisans sunucusu, yedekleme ajanı ve sabit IP gibi görünmeyen bağımlılıklar çıkarılmadan yapılan taşıma çalışır görünen fakat eksik bir sistem üretir. Kritik hizmetler ile test, arşiv ve kullanım dışı sistemler aynı öncelikte ele alınmaz.
Kapasite hesabında yalnız ortalama kullanım değil, iş gününün tepe saatleri, dönemsel yük, yedekleme penceresi, antivirüs taraması, raporlama işlemleri ve en az üç yıllık büyüme dikkate alınır. Mevcut ölçüm yoksa kısa süreli gözlem yerine normal ve yoğun dönemleri kapsayan telemetri toplanır. Fiziksel sunucu, sanal makine, konteyner, bulut veya hibrit yerleşim kararı; uygulama desteği, gecikme, veri konumu, yönetim yetkinliği ve toplam sahip olma maliyetine göre verilir. Her şeyi tek hostta toplamak donanım kullanımını artırabilir, ancak ortak hata alanını da büyütür; kalan kapasite bir host kaybında kritik yükleri taşıyacak şekilde hesaplanmalıdır.
- İş yükü
- Uygulama, kullanıcı, veri tabanı, hizmet hesabı, lisans, ağ ve depolama bağımlılıkları sahibiyle birlikte kaydedilir.
- Taban çizgisi
- CPU, bellek, disk gecikmesi, IOPS, ağ ve hata değerleri normal ile yoğun dönemlerde ölçülür.
- Büyüme
- Veri artışı, yeni kullanıcı, ek sanal makine ve yedek alanı için tarihli kapasite payı belirlenir.
- Hata alanı
- Host, güç, ağ, depolama ve lokasyon arızasında hangi hizmetlerin etkileneceği açıkça gösterilir.
- Platform
- Fiziksel, sanal, bulut ve hibrit seçenekleri performans, destek, güvenlik, lisans ve işletim sorumluluğuyla karşılaştırılır.
İşlemci, bellek, depolama ve ağ birlikte boyutlandırılır
İşlemci çekirdek sayısı tek başına performansı açıklamaz. Uygulamanın çekirdek kullanımı, saat hızı ihtiyacı, NUMA yapısı, sanallaştırmada vCPU aşırı tahsis oranı ve lisansın çekirdek başına maliyeti birlikte değerlendirilir. Bellek hesabına işletim sistemi, hypervisor, güvenlik, yedekleme ve izleme ajanları ile dosya veya veri tabanı önbelleği eklenir. Aşırı bellek tahsisi kısa süreli esneklik sağlayabilir, ancak swap veya ballooning oluştuğunda disk gecikmesini artırabilir. Donanım seçimi üreticinin desteklenen bileşen listesi, garanti süresi, yedek parça ve firmware yaşam döngüsüyle doğrulanır.
Depolama için yalnız toplam terabayt değil, kullanılabilir kapasite, RAID veya erasure yapısı, denetleyici önbelleği, yazma dayanımı, gecikme, yedek disk, yeniden oluşturma süresi ve arıza etkisi hesaplanır. iSCSI, FC, NAS veya yerel disk seçimi iş yükü ile hata alanına göre yapılır. Sunucu ağında yönetim, kullanıcı, depolama, yedekleme ve canlı taşıma trafiği gerekirse ayrı VLAN ve fiziksel yollarla yönetilir. Bağlantı birleştirme ve yedek uplink tasarımı switch tarafındaki LACP, STP ve hata senaryosuyla uyumlu olmalıdır. Yedekli güç kaynağı aynı çoklu prize bağlıysa gerçek güç yedekliliği oluşmaz; bağımsız PDU, UPS ve devre yolları doğrulanır.
- CPU, bellek, disk ve ağ kararını ayrı ürün listeleri yerine aynı iş yükü taban çizgisine bağlayın.
- Kullanılabilir depolama kapasitesini RAID kaybı, yedek alanı, büyüme ve yeniden oluşturma süresiyle birlikte hesaplayın.
- Hypervisor, sürücü, HBA, NIC, disk ve firmware sürümlerinin destek matrisini kurulumdan önce doğrulayın.
- Yönetim, depolama, yedekleme ve kullanıcı trafiğinin bant genişliği ile güvenlik gereksinimini ayrı değerlendirin.
- İki güç kaynağını gerçekten farklı UPS, PDU ve elektrik devrelerine bağlayarak ortak arıza noktasını azaltın.
Kimlik, yama ve yönetim erişimi sunucu güvenliğinin temelini oluşturur
Yeni kurulan sunucu güvenli kabul edilmez; işletim sistemi imajı, firmware, varsayılan hesaplar, uzak yönetim arayüzü ve ağ erişimi kurumsal sertleştirme standardına göre düzenlenir. Yönetici hesapları günlük kullanıcı hesaplarından ayrılır, mümkün olan hizmetlerde MFA uygulanır ve ayrıcalıklı erişim yalnız gerekli sistem ile zaman aralığıyla sınırlandırılır. RDP, SSH, hypervisor ve donanım yönetim arayüzleri doğrudan internete açılmaz; yönetim VLAN'ı, VPN veya kontrollü erişim noktası üzerinden kullanılır. Hizmet hesaplarının parolası, yetkisi, sahibi ve yenileme yöntemi belgelenir. Kullanılmayan servis, port, protokol ve eski şifreleme seçenekleri kapatılır.
Yama yönetimi işletim sistemiyle sınırlı değildir. BIOS, RAID/HBA, ağ kartı, hypervisor, yönetim ajanı, yedekleme yazılımı ve kritik uygulamalar envanter ile destek durumuna göre izlenir. Güncelleme önce uyumluluk ve geri dönüş planıyla test edilir; cluster veya yedekli yapıda hizmet kesintisi yaratmadan sırayla uygulanır. EDR veya uygun uç nokta koruması, merkezi loglama, zaman senkronizasyonu ve yapılandırma değişiklik kaydı olay araştırmasını destekler. Yerel güvenlik duvarı yalnız ağ firewalluna güvenilerek kapatılmaz. Kritik sunucularda yetkisiz değişiklik, başarısız oturum, ayrıcalık artışı, disk doluluğu ve hizmet durması için anlamlı uyarılar tanımlanır.
- Yönetici erişimi
- Ayrı hesap, MFA, yönetim ağı veya VPN, kayıt ve periyodik yetki incelemesi birlikte uygulanır.
- Sertleştirme
- Varsayılan hesap, gereksiz servis, eski protokol ve açık yönetim arayüzleri kontrollü kurulum standardıyla temizlenir.
- Yama
- İşletim sistemi, firmware, hypervisor, sürücü, ajan ve uygulama güncellemeleri test ve geri dönüş planıyla yönetilir.
- Koruma
- Uç nokta güvenliği, yerel firewall, merkezi log, NTP ve dosya veya yapılandırma bütünlüğü izlenir.
- Yaşam döngüsü
- Destek sonu yaklaşan donanım ve yazılımlar risk, bütçe ve geçiş tarihiyle yenileme planına alınır.
Yedekleme, izleme ve kurtarma testi sunucuyu işletilebilir hale getirir
Yüksek erişilebilirlik yedekleme değildir. Cluster, RAID ve replikasyon donanım arızasında hizmeti sürdürebilir; yanlış silme, veri bozulması, fidye yazılımı veya hatalı değişikliği de diğer düğümlere taşıyabilir. Her hizmet için kabul edilebilir veri kaybı RPO ve geri dönüş süresi RTO belirlenir. Buna göre uygulama tutarlı yedek, saklama, değişmezlik, ayrı yetki alanı ve mümkünse saha dışı kopya planlanır. Yedek işinin başarılı bildirimi tek başına kanıt sayılmaz; seçili dosya, veri tabanı, sistem durumu ve tam hizmet geri yükleme senaryoları periyodik olarak ölçülür.
İzleme yalnız CPU yüzde değerinden oluşmaz. Donanım sensörleri, güç kaynağı, fan, disk ömrü, RAID durumu, bellek hatası, hypervisor, sanal makine, depolama gecikmesi, ağ kaybı, sertifika süresi, yedekleme ve kritik servisler aynı operasyon görünümünde ele alınır. Uyarının sahibi, önceliği, çalışma saati ve eskalasyon yolu tanımlanır; sürekli sessize alınan alarm iyileştirilir. Teslimde fiziksel ve mantıksal şema, IP ve VLAN bilgisi, U yerleşimi, garanti, lisans, yönetim erişimi, konfigürasyon yedeği, bakım ve kurtarma adımları bulunur. Kapasite ve güvenlik eğilimleri aylık gözden geçirilerek sorun kullanıcıyı etkilemeden planlı değişikliğe dönüştürülür.
- Her hizmet için iş sahibiyle RPO, RTO, kabul edilebilir bakım penceresi ve eskalasyon yolunu belirleyin.
- Yedekleri ayrı yetki ve saklama politikasıyla koruyun; yalnız iş sonucunu değil gerçek geri yüklemeyi test edin.
- Donanım, hypervisor, işletim sistemi, uygulama, ağ, depolama ve yedekleme uyarılarını tek sorumluluk akışında izleyin.
- Konfigürasyon, lisans, garanti, topoloji, erişim, bakım ve kurtarma belgelerini güncel as-built dosyada tutun.
- Kapasite, yama, güvenlik ve arıza eğilimlerini düzenli servis değerlendirmesinde iş yükü sahibiyle birlikte inceleyin.
Sık Sorulan Sorular
Kurumsal sunucu seçimine nereden başlanır?
Önce uygulama ve hizmet envanteri çıkarılır; kullanıcı, işlem yoğunluğu, CPU, bellek, disk gecikmesi, veri büyümesi, ağ, lisans, yedekleme ve kesinti hedefleri ölçülür. Donanım modeli bu gereksinimlerden sonra seçilir.
Fiziksel sunucu mu sanal sunucu mu tercih edilmelidir?
Tek bir doğru yoktur. Uygulama desteği, performans, donanım bağımlılığı, lisans, hata alanı, yönetim yetkinliği ve büyüme değerlendirilir. Birçok kurum karma yapıda fiziksel hostlar üzerinde sanal makineler kullanır.
RAID yedekleme yerine geçer mi?
Hayır. RAID belirli disk arızalarında hizmetin sürmesine yardımcı olur; silme, bozulma, fidye yazılımı, denetleyici veya lokasyon kaybına karşı geçmiş kopya sağlamaz. Ayrı ve test edilmiş yedek gerekir.
Sunucu kapasitesi ne kadar büyüme payıyla planlanmalıdır?
Sabit bir oran yerine ölçülen yük, veri artışı, proje takvimi ve satın alma süresi kullanılır. CPU, bellek, depolama, port, güç ve soğutma için ayrı büyüme eşiği ile yeniden yatırım tarihi belirlenir.
Sunucu yedeklerinin çalıştığı nasıl doğrulanır?
Yedek yazılımındaki başarılı durumun yanında katalog, dosya, veri tabanı ve gerekirse tam sistem geri yükleme testleri yapılır. Sonuç süre, bütünlük, RPO ve RTO hedefleriyle kayda alınır.
Sunucu izleme hangi değerleri kapsamalıdır?
Donanım sensörleri, güç, fan, disk ve RAID sağlığı; CPU, bellek, disk gecikmesi, ağ; hypervisor ve sanal makineler; kritik servis, sertifika, yedekleme, güvenlik olayı ve kapasite eğilimi birlikte izlenmelidir.
Biga Bilişim teknik ekibi tarafından gözden geçirilmiştir.
Teknik Değerlendirme İçin Bize Ulaşın
İş yüklerinizi, mevcut kullanım ölçümlerinizi, sanallaştırma ve depolama yapınızı, güvenlik, yedekleme ve kurtarma hedeflerinizi birlikte değerlendirerek sürdürülebilir sunucu altyapısı yol haritası oluşturalım.