Zero Trust Nedir?
Zero Trust, kullanıcıya veya cihaza yalnız kurum ağı içinde bulunduğu ya da kuruma ait olduğu için örtük güven vermeyen güvenlik yaklaşımıdır. Erişim kararı kullanıcı kimliği, cihaz durumu, hedef kaynak, oturum bağlamı ve risk sinyalleriyle verilir; yetki iş için gereken en dar kapsamda tutulur. Zero Trust tek bir ürün, lisans veya uzaktan erişim servisi değildir. Kimlik yönetimi, cihaz envanteri, uygulama erişimi, segmentasyon, veri koruma, loglama ve operasyon süreçlerinin ortak bir mimari hedefe göre geliştirilmesidir.
Zero Trust, ağ konumunu tek başına güven göstergesi kabul etmez
Geleneksel çevre yaklaşımında VPN’den veya ofis LAN’ından bağlanan kullanıcı çoğu zaman geniş bir iç ağ görünürlüğü elde eder. Zero Trust, ağ sınırının önemini tamamen kaldırmaz; ancak içeride olmayı kimlik ve yetki kanıtı saymaz. NIST SP 800-207, odağı ağ segmentinden kullanıcı, cihaz, uygulama, servis ve veri gibi kurumsal kaynaklara taşır. Bir oturum kurulmadan önce kullanıcı ve cihaz doğrulanır, politika hedef kaynağa göre uygulanır.
“Asla güvenme” ifadesi her paketin sürekli bloke edilmesi anlamına gelmez. Doğru yorum, güvenin varsayılan ve süresiz değil, doğrulanmış ve bağlama bağlı olmasıdır. Oturum sırasında cihaz uyumluluğu bozulursa, kullanıcı riski yükselirse veya beklenmeyen konum davranışı oluşursa erişim yeniden değerlendirilebilir. Bu nedenle Zero Trust yalnız giriş ekranına MFA eklemekten geniştir; politika kararına güvenilir sinyal sağlayan kimlik, uç nokta ve kayıt altyapısı gerekir.
- Açık doğrulama
- Kullanıcı, cihaz ve oturum bağlamı kaynak erişiminden önce güvenilir sinyallerle doğrulanır.
- En az yetki
- Kullanıcıya tüm iç ağ yerine görevi için gerekli uygulama ve işlem kapsamı verilir.
- İhlal varsayımı
- İç veya dış kaynaklı ihlal olasılığı kabul edilerek yatay hareket ve etki alanı sınırlandırılır.
- Kaynak odağı
- Politika IP aralığına değil mümkün olduğunda kullanıcı, cihaz, uygulama, servis ve veriye bağlanır.
- Sürekli görünürlük
- Erişim ve güvenlik sinyalleri kararın izlenmesi ve gerektiğinde değiştirilmesi için toplanır.
Kimlik, cihaz, uygulama ve veri aynı erişim kararında birleşir
Kimlik katmanında benzersiz kullanıcı hesapları, güçlü doğrulama, çok faktörlü kimlik doğrulama, ayrı yönetici hesapları ve yaşam döngüsü yönetimi temel oluşturur. Cihaz katmanı, varlığın envanterde olup olmadığını, işletim sistemi ve güvenlik durumunu, sertifika ya da yönetim kaydını değerlendirir. Uygulama katmanı kullanıcının hangi kaynağa, hangi işlem için erişeceğini sınırlar. Veri sınıflandırması ise aynı kullanıcının her belge veya veritabanı kaydında eşit yetki almamasına yardımcı olur.
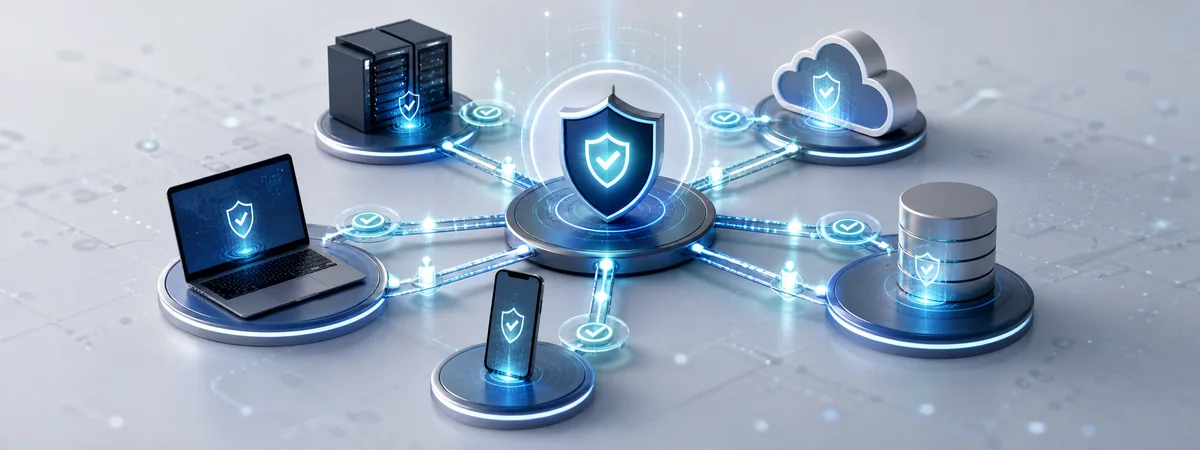
Politika motoru bu sinyalleri karar vermek için kullanırken policy enforcement point erişimi uygular. Bu işlev kimlik proxy’si, ZTNA geçidi, uygulama gateway’i, firewall, bulut erişim katmanı veya başka kontroller üzerinde bulunabilir. Tek bir üreticinin tüm yapıyı sağlaması şart değildir. Önemli olan kimlik ve cihaz bilgisinin güncel olması, politika sonucunun hedefte uygulanması ve karar kayıtlarının olay incelemesinde izlenebilmesidir.
- Kimlik sinyali
- Hesap durumu, MFA, rol, risk ve ayrıcalık bilgisi politika kararına girer.
- Cihaz sinyali
- Yönetim kaydı, sertifika, işletim sistemi, EDR ve uyumluluk durumu değerlendirilir.
- Kaynak bilgisi
- Uygulamanın iş kritiklik seviyesi, veri sınıfı ve kabul edilen erişim yolu tanımlıdır.
- Bağlam
- Konum, zaman, oturum davranışı ve risk değişimi gerektiğinde ek kontrol veya ret üretir.
Dönüşüm mevcut altyapının görünürlüğüyle başlar
Zero Trust projesine ürün listesiyle değil, korunacak iş süreçleri ve erişim akışlarıyla başlanır. Kullanıcı, servis hesabı, cihaz, uygulama ve veri envanteri güncel değilse hangi erişimin normal olduğu bilinemez. İlk aşamada kritik uygulamalar, uzaktan erişim, yönetici hesapları ve üçüncü taraf bağlantıları belirlenir. Mevcut VPN grupları, paylaşılan hesaplar, geniş firewall kuralları ve kalıcı ayrıcalıklar görünür hale getirilir.
Her şeyi aynı anda dönüştürmek yerine ölçülebilir bir kullanım senaryosu seçilir. Örneğin dış destek ekibinin yalnız belirli uygulamaya, yönetilen cihaz ve MFA ile erişmesi sağlanabilir. Pilot süresince erişim başarısı, yardım masası etkisi, reddedilen riskli oturumlar ve istisnalar izlenir. Sonuç olgunlaştıkça yönetici erişimi, bulut uygulamaları, servis kimlikleri ve iç segmentler kapsama alınır. Böylece güvenlik hedefi operasyonu durduran bir büyük geçiş yerine kontrollü bir program olur.
- Kritik kaynakları ve bu kaynaklara erişen kullanıcı, cihaz ve servis hesaplarını envanterleyin.
- Paylaşılan hesapları, kalıcı yönetici yetkilerini ve geniş ağ erişimlerini öncelikli risk olarak ele alın.
- İlk pilotu net iş sahibi, sınırlı kullanıcı grubu ve ölçülebilir başarı kriteriyle seçin.
- MFA ve cihaz güvenini yalnız uzaktan erişimde değil kritik kaynak kararlarında birlikte kullanın.
- İstisnaları süre, sahip ve telafi edici kontrol bilgisiyle yönetin.
Başarı lisans sayısıyla değil erişim ve risk ölçümleriyle izlenir
Zero Trust ilerlemesi satın alınan ürün adediyle ölçülmez. Kritik uygulamalarda MFA ve cihaz kontrolü kapsamı, kalıcı ayrıcalıkların azalması, terk edilmiş hesapların kapanma süresi, üçüncü taraf erişimlerinin hedefe daraltılması ve politika kararlarının loglanma oranı izlenebilir. Yardım masası çağrıları, erişim gecikmesi ve iş kesintisi de güvenlik ölçümleri kadar önemlidir; kullanıcıları kontrolü aşmaya yönelten bir tasarım sürdürülebilir değildir.
Politika değişiklikleri test, onay ve geri dönüş planıyla uygulanır. Kimlik sağlayıcı, cihaz yönetimi veya erişim geçidi kesildiğinde kritik işlerin nasıl devam edeceği belirlenir. Break-glass hesapları sıkı biçimde korunur ve her kullanımı alarm üretir. SIEM, kimlik, EDR, firewall ve uygulama kayıtları ortak zaman çizelgesinde birleştirilir. Düzenli erişim gözden geçirmesi, görev değişikliği ve işten ayrılma süreçleri mimarinin günlük işletimde canlı kalmasını sağlar.
- Kapsam
- Kritik kaynakların ne kadarında güçlü kimlik ve cihaz koşulu uygulandığı izlenir.
- Yetki daralması
- Geniş ağ erişimi ve kalıcı ayrıcalıkların uygulama ve görev seviyesine düşüşü ölçülür.
- İşletim etkisi
- Başarılı erişim süresi, yardım masası yükü ve kullanıcı deneyimi gözlenir.
- Olay görünürlüğü
- Erişim kararının kim, hangi cihaz, hangi kaynak ve hangi politika nedeniyle verildiği açıklanabilir.
Sık Sorulan Sorular
Zero Trust bir ürün müdür?
Hayır. Zero Trust kimlik, cihaz, uygulama, veri, ağ ve izleme kontrollerini ortak ilkelerle yöneten mimari ve işletim yaklaşımıdır. ZTNA, MFA, EDR veya mikro segmentasyon ürünleri bu yaklaşımın parçalarını uygulayabilir; tek başına herhangi biri tam Zero Trust sağlamaz.
Zero Trust kullanınca firewall ve VPN kaldırılır mı?
Her zaman değil. Firewall segmentasyon ve trafik kontrolünde, VPN bazı bağlantı senaryolarında kullanılmaya devam edebilir. Hedef, yalnız ağ konumuna güvenmek yerine erişimi kullanıcı, cihaz ve kaynağa göre daraltmaktır. Dönüşüm süresince mevcut ve yeni kontroller birlikte çalışabilir.
Küçük ve orta ölçekli işletmeler Zero Trust uygulayabilir mi?
Evet. Benzersiz hesaplar, MFA, cihaz envanteri, ayrı yönetici hesabı, uygulama bazlı erişim ve düzenli log incelemesiyle aşamalı başlanabilir. Ölçekten bağımsız olarak en kritik iş akışının seçilmesi ve gereksiz karmaşıklıktan kaçınılması önemlidir.
MFA tek başına Zero Trust için yeterli midir?
Hayır. MFA kullanıcı doğrulamasını güçlendirir ancak ele geçirilmiş veya uyumsuz cihazı, gereğinden geniş yetkiyi, servis hesaplarını ve uygulama içi veri erişimini tek başına yönetmez. Cihaz güveni, kaynak politikası ve izleme ile tamamlanmalıdır.
Mikro segmentasyon Zero Trust ile aynı şey midir?
Hayır. Mikro segmentasyon yatay hareketi sınırlayan önemli bir tekniktir. Zero Trust ise kimlik, cihaz, kaynak ve bağlam sinyalleriyle erişim kararı veren daha geniş yaklaşımdır. Segmentasyon bu mimarinin ağ ve iş yükü katmanındaki araçlarından biridir.
Zero Trust projesine nereden başlanmalıdır?
Kritik kaynak, kullanıcı, cihaz ve erişim akışlarının envanteriyle başlanmalıdır. Ardından paylaşılan hesap, MFA eksikliği, geniş ağ erişimi veya üçüncü taraf bağlantısı gibi somut bir risk için sınırlı pilot seçilir; sonuçlar ölçülerek kapsam genişletilir.
Biga Bilişim teknik ekibi tarafından gözden geçirilmiştir.
Teknik Değerlendirme İçin Bize Ulaşın
Kritik uygulamalarınızı, kullanıcı ve cihaz akışlarını, mevcut kimlik ve güvenlik kontrollerinizi inceleyerek uygulanabilir bir Zero Trust yol haritası çıkaralım.