Kurumsal Network Bilgi Merkezi: Tasarım, Wi-Fi ve İzleme
Kurumsal network, kullanıcıların, sunucuların, telefonların, kameraların, üretim cihazlarının, misafirlerin ve bulut servislerinin güvenli ve ölçülebilir biçimde haberleşmesini sağlayan altyapıdır. İyi bir ağ yalnız bağlantı kurmaz; hangi cihazın hangi kaynağa erişebileceğini sınırlar, yoğunluğu yönetir, arızayı görünür kılar ve büyümeyi destekler. Yeni ofis, fabrika, otel, şube veya kapasite yenileme projelerinde aynı kararlar ölçülebilir gereksinimlerle verilmelidir. Bu bilgi merkezi; kablolu ve kablosuz ağ tasarımı, VLAN, switch, routing, PoE, Wi-Fi site survey, roaming, DHCP, DNS, QoS, yedeklilik, izleme ve teslim dokümantasyonu için ortak karar çerçevesini ve ayrıntılı teknik rehberleri sunar.
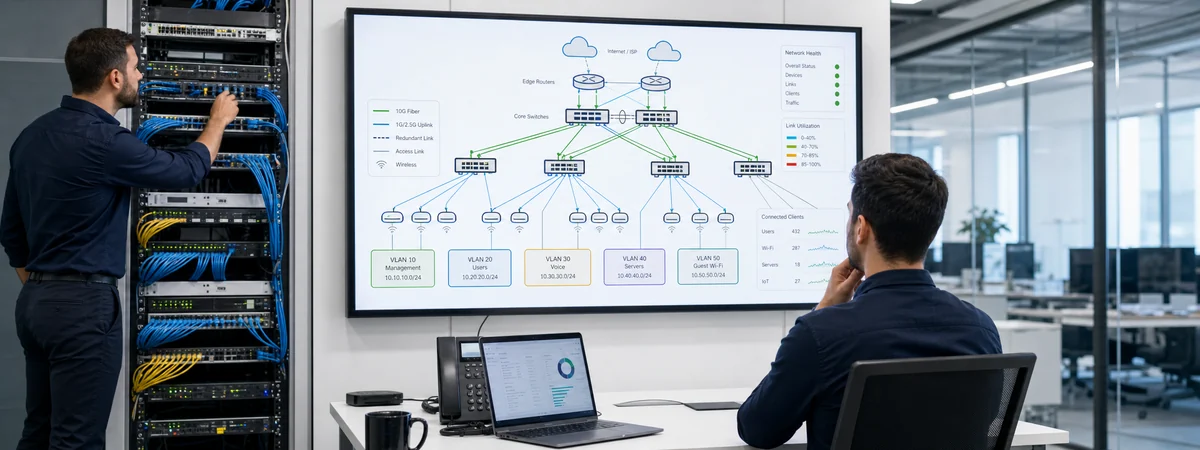
Topoloji, kullanıcı ve cihaz gruplarının gerçek trafik akışına göre kurulur
Network keşfinde yalnız mevcut switch ve access point modelleri kaydedilmez. Personel, misafir, IP telefon, kamera, POS, sunucu, depolama, IoT, bina otomasyonu ve yönetim cihazlarının sayısı, konumu, bant genişliği, gecikme ve erişim ihtiyacı çıkarılır. Kat, bina, kampüs, şube ve internet bağlantıları fiziksel ile mantıksal şemada gösterilir. Uygulama akışları DNS, DHCP, kimlik, veri tabanı, bulut ve uzak lokasyonlarla birlikte değerlendirilir. Böylece sorun anında trafiğin hangi yoldan geçtiği ve hangi bileşenin ortak arıza noktası olduğu görülebilir.
Core, dağıtım ve erişim katmanlarının kullanımı kurumun ölçeğine göre sadeleştirilebilir; her projeye gereksiz katman eklemek doğru değildir. Ancak uplink kapasitesi, port yoğunluğu, fiber mesafe, yedek bağlantı ve bakım sırasında kalan kapasite hesaplanmalıdır. İki kablo aynı güzergâh, aynı switch, aynı güç ve aynı kabin üzerinden gidiyorsa mantıksal yedeklilik fiziksel dayanıklılık sağlamaz. İnternet, firewall, core switch, kablosuz kontrol ve kritik dağıtım noktalarında tek hata alanı; iş etkisi ve bütçeyle birlikte açıkça belgelenir.
- Cihaz grupları
- Personel, misafir, kamera, ses, POS, sunucu, IoT ve yönetim ağları erişim ve risk ihtiyacına göre ayrılır.
- Trafik akışı
- Kritik uygulamaların kaynak, hedef, protokol, bant genişliği, gecikme ve bağımlılıkları kaydedilir.
- Uplink
- Kat ve merkez bağlantıları gerçek trafik, büyüme, oversubscription ve arıza durumundaki kalan kapasiteyle boyutlandırılır.
- Yedeklilik
- Cihaz, modül, güç, kablo, güzergâh ve lokasyon ortak arıza noktaları ayrı ayrı değerlendirilir.
- Fiziksel altyapı
- Bakır ve fiber kablo, patch panel, kabin, enerji, topraklama, soğutma ve etiketleme topolojiyle eşleştirilir.
VLAN, routing ve firewall kuralları aynı erişim politikasını uygular
VLAN, cihazları ayrı yayın alanlarına yerleştirir; tek başına güvenlik kuralı değildir. Her VLAN için IP bloğu, ağ geçidi, DHCP kapsamı, DNS, NTP, internet çıkışı ve diğer ağlara erişim ihtiyacı tanımlanır. Access port uç cihaza tek ağ sunarken trunk bağlantı birden fazla VLAN'ı switch, firewall veya access point arasında taşır. Native VLAN, izin verilen VLAN listesi ve etiketleme hataları bağlantıyı tamamen kesmeden yanlış ağa erişim yaratabilir. Ağlar arası trafik Layer 3 switch veya firewall üzerinde yönlendirilebilir; güvenlik kontrolünün nerede uygulanacağı performans ve görünürlük ihtiyacına göre belirlenir.
Kural tasarımında varsayılan geniş erişim yerine iş ihtiyacı kadar izin verilir. Yönetim arayüzleri yalnız yetkili yönetim ağından ulaşılabilir olur. DHCP snooping, dinamik ARP denetimi, port güvenliği, 802.1X ve ağ erişim kontrolü cihaz yeteneği ile risk seviyesine göre değerlendirilir. STP ve RSTP döngüleri önlerken doğru root ve edge port tasarımı gerekir; LACP paralel bağlantıların kapasite ve yedekliliğini belirli koşullarda birleştirir. QoS ses ve kritik iş trafiğini yönetebilir, fakat yetersiz uplink kapasitesinin yerini tutmaz. PoE bütçesi access point, kamera ve telefonların toplamı ile açılış gücü üzerinden hesaplanır.
- Her VLAN için amaç, IP planı, DHCP, DNS, ağ geçidi, internet ve ağlar arası erişim tablosu hazırlayın.
- Access, trunk, native VLAN ve izin verilen VLAN ayarlarını iki uçta aynı dokümana göre doğrulayın.
- Yönetim arayüzlerini kullanıcı ağından ayırın; kimlik, kayıt ve mümkünse MFA destekli kontrollü erişim kullanın.
- STP root, LACP, uplink ve yedek cihaz senaryolarını kablo çekerek veya kontrollü kesinti testiyle doğrulayın.
- PoE tüketimi, port hızı, switch kapasitesi ve güç yedekliliğini access point ile kamera yoğunluğuna göre hesaplayın.
Kurumsal Wi-Fi kapsama kadar kapasite, dolaşım ve güvenlik problemidir
Kablosuz ağ planı, ofis çizimine eşit aralıklarla access point yerleştirmek değildir. Duvar malzemesi, kat yüksekliği, raf ve metal yüzeyler, komşu ağlar, kullanıcı yoğunluğu, cihaz türleri, uygulamalar ve hedeflenen sinyal ile SNR değerleri keşifte ölçülür. Tasarım site survey ile doğrulanır; 2,4 GHz, 5 GHz ve desteklenen yapılarda 6 GHz bantları kanal genişliği, yeniden kullanım ve istemci yeteneklerine göre planlanır. Yüksek yayın gücü kapsama alanını artırırken istemcinin geri dönüş gücü yetersiz kalabilir ve roaming davranışını bozabilir. En güçlü access point değil, dengeli hücre tasarımı önemlidir.
Kurumsal kimlik doğrulamada WPA2-Enterprise veya WPA3-Enterprise, RADIUS ve mümkünse sertifika tabanlı EAP-TLS değerlendirilir. Misafir ağı kurum içi kaynaklardan ayrılır; portal, kullanım koşulları ve gerekli loglama politikası yasal ile operasyonel ihtiyaçlara göre tasarlanır. Roaming başarısı yalnız access point özelliğine bağlı değildir; istemci sürücüsü, güvenlik yöntemi, RF hücreleri, 802.11k/v/r desteği ve uygulamanın kesintiye toleransı birlikte test edilir. Teslim ölçümü boş ofiste değil, mümkünse gerçek yoğunluk ve tipik cihazlarla yapılır.
- Kapsama
- Hedef kullanım alanlarında sinyal, SNR, gürültü ve kanal kullanımı ölçülür; kör noktalar planda işaretlenir.
- Kapasite
- Eşzamanlı kullanıcı, cihaz sayısı, uygulama ve airtime ihtiyacı access point başına değerlendirilir.
- RF planı
- Bant, kanal genişliği, kanal tekrarı, güç seviyesi ve komşu hücre ilişkisi saha ölçümüyle ayarlanır.
- Kimlik
- Personel, misafir ve cihaz ağları uygun kimlik doğrulama, sertifika, izolasyon ve erişim politikasıyla ayrılır.
- Roaming
- Gerçek telefon, el terminali ve dizüstülerle hareket, görüşme, oturum ve yeniden kimlik doğrulama test edilir.
İzleme, konfigürasyon yedeği ve dokümantasyon ağı sürdürülebilir kılar
Network izleme; cihazın ping yanıtından daha fazlasını kapsar. Port durumu, hız ve duplex, hata ve discard, CPU, bellek, sıcaklık, güç kaynağı, PoE tüketimi, uplink kullanımı, kablosuz istemci, kanal yoğunluğu, DHCP havuzu ve kritik servis erişimi birlikte izlenir. SNMP telemetri sağlarken syslog olayın bağlamını, NetFlow veya benzeri akış verisi trafiğin kaynağını ve yönünü gösterebilir. NTP olmadan farklı cihaz kayıtları aynı zaman çizelgesinde güvenilir biçimde karşılaştırılamaz. Alarmın sahibi, eşiği, bekleme süresi ve eskalasyonu tanımlanır.
Değişiklik öncesinde konfigürasyon yedeği, etki, onay, bakım penceresi, test ve geri dönüş adımı bulunur. Otomatik yedekler farklılık denetimiyle saklanır; düz metin parola ve anahtarlar korunur. Fiziksel ve mantıksal topoloji, rack ve patch panel, switch portu, VLAN, IP, DHCP, SSID, access point, uplink ve firewall kural ilişkisi as-built dokümanda yer alır. Etiket ve doküman sahadaki gerçek bağlantıyla düzenli karşılaştırılır. Kapasite, hata, kablosuz kalite ve destek kayıtları aylık okunarak büyüme veya iyileştirme kararı kullanıcı şikâyeti oluşmadan verilir.
- Cihaz erişimi yanında port hatası, uplink, PoE, RF, DHCP, sıcaklık, güç ve kritik servis durumunu izleyin.
- SNMP, syslog, akış verisi ve NTP kaynaklarını tek olay zaman çizelgesinde ilişkilendirin.
- Her değişiklikte konfigürasyon yedeği, etki, test, onay ve geri dönüş adımını kayıt altına alın.
- Fiziksel topoloji, VLAN/IP planı, port haritası, SSID, RF planı ve firewall ilişkilerini güncel tutun.
- Aylık kapasite ve hata eğilimlerini iş büyümesi, yeni cihazlar ve planlı projelerle birlikte değerlendirin.
Sık Sorulan Sorular
Kurumsal network tasarımına nereden başlanır?
Kullanıcı, cihaz, lokasyon ve uygulama envanteri çıkarılır; trafik, erişim, güvenlik, bant genişliği, gecikme ve kesinti gereksinimleri belirlenir. Fiziksel ve mantıksal topoloji bu ihtiyaçlardan sonra oluşturulur.
VLAN kullanmak ağı tek başına güvenli yapar mı?
Hayır. VLAN yayın alanını ayırır; ağlar arası erişim routing ve firewall veya erişim listeleriyle yönetilir. Yönetim, kimlik, loglama ve cihaz güvenliği de birlikte uygulanmalıdır.
Network switch seçerken yalnız port sayısı yeterli midir?
Hayır. Port hızı, uplink, switching kapasitesi, PoE bütçesi, VLAN, STP, LACP, QoS, güvenlik, yönetim, yedek güç ve destek yaşam döngüsü değerlendirilir.
Wi-Fi access point sayısı nasıl belirlenir?
Alan büyüklüğü tek başına yeterli değildir. Duvar ve raf yapısı, kullanıcı yoğunluğu, cihazlar, uygulama, bant ve kanal planı, hedef sinyal ile SNR ve komşu ağlar site survey ile ölçülür.
İki internet hattı kesintisiz bağlantı sağlar mı?
Ancak farklı operatör, fiziksel güzergâh, modem veya cihaz, firewall, güç ve doğru failover politikasıyla ortak arıza noktaları azaltılır. Hat geçişi gerçek oturum ve uygulamalarla test edilmelidir.
Network dokümantasyonunda neler bulunmalıdır?
Fiziksel ve mantıksal şema, kabin ve patch panel, switch portu, VLAN/IP/DHCP, uplink, SSID, access point, firewall ilişkisi, cihaz envanteri, konfigürasyon yedeği ve test sonuçları bulunmalıdır.
Biga Bilişim teknik ekibi tarafından gözden geçirilmiştir.
Teknik Değerlendirme İçin Bize Ulaşın
Mevcut topolojinizi, kullanıcı ve cihaz yoğunluğunu, VLAN ve Wi-Fi yapınızı, uplink, PoE, güvenlik ve izleme ihtiyaçlarınızı birlikte değerlendirerek ölçülebilir network iyileştirme planı oluşturalım.