DNS MX Kaydı Nedir?
DNS MX kaydı, bir alan adına gönderilen e-postayı kabul edecek posta sunucularını ve bu hedeflerin tercih sırasını belirtir. Gönderen SMTP sistemi, alıcı alan adının MX kayıtlarını sorgular ve sayısal öncelik değerine göre uygun hedefe bağlantı kurmayı dener. Doğru MX yapılandırması gelen e-postanın yönünü belirler; SPF, DKIM, DMARC, giden posta konektörü ve kullanıcı hesabı ayarları ise ayrı fakat tamamlayıcı katmanlardır.
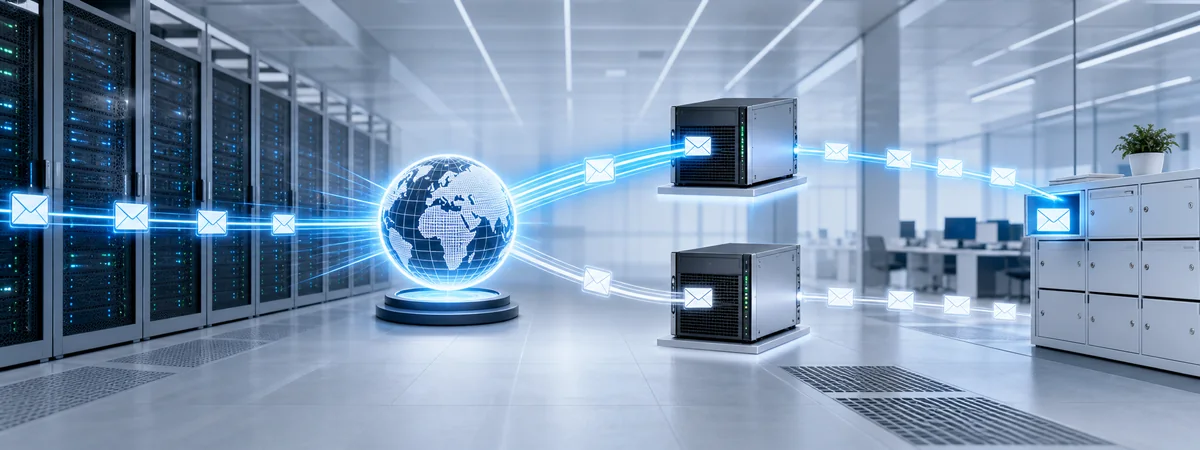
MX kayıtları gelen e-postanın teslim hedefini seçer
Bir kullanıcı adresine gönderilen ileti önce alıcı alan adının DNS kayıtları üzerinden çözümlenir. MX sonucu, posta kabul eden tam alan adını verir; gönderen sunucu bu hedefin A veya AAAA kaydını çözerek SMTP bağlantısını kurar. MX değeri doğrudan IP adresi olarak yazılmaz ve hedefin geçerli, çözülebilir bir sunucu adı olması gerekir.
MX kaydının varlığı tek başına posta kutusu oluşturmaz. Hedef sunucu alan adını kabul etmeli, kullanıcı veya dağıtım listesi tanımlı olmalı, güvenlik duvarı ve sağlayıcı politikası SMTP trafiğine izin vermelidir. Bulut e-posta hizmetlerinde sağlayıcının verdiği MX hedefi karakter karakter doğru girilmeli; eski barındırma sunucusuna ait kayıtlar geçiş sonrasında kontrol edilmelidir.
- Alan adı
- E-posta adresinin sağındaki domain için MX sorgusu yapılır.
- MX hedefi
- Postayı kabul eden çözümlenebilir FQDN belirtilir; doğrudan IP yazılmaz.
- SMTP kabulü
- Hedef sunucu ilgili domaini ve alıcıyı kabul edecek biçimde yapılandırılır.
- Ağ erişimi
- Sunucu, güvenlik duvarı ve sağlayıcı katmanında gerekli SMTP erişimi doğrulanır.
Sayısal öncelik değeri küçük olan hedef önce denenir
Bir alan adında birden fazla MX kaydı bulunabilir. SMTP istemcisi kayıtları preference veya priority değerine göre sıralar; sayısal değeri daha küçük olan hedef daha yüksek önceliklidir. Birincil hedefe ulaşılamazsa gönderen sistem sonraki uygun MX hedefini deneyebilir ve teslim gerçekleşmezse kendi yeniden deneme politikasına göre iletiyi kuyrukta tutar.
Aynı öncelik değerine sahip birden fazla hedef yükün dağıtılmasına yardımcı olabilir, ancak gerçek davranış gönderen SMTP sistemine ve hedeflerin kapasitesine bağlıdır. Yedek MX sunucusu yalnız DNS kaydı olarak eklenmez; alıcı domaini güvenli biçimde kabul etmeli, spam ve zararlı içerik denetimi uygulamalı ve iletiyi doğru iç hedefe aktarabilmelidir. Açık relay oluşturacak yanlış yapılandırmalardan kaçınılır.
- Birincil hedef
- En küçük sayısal öncelik değerine sahip erişilebilir MX sunucusudur.
- İkincil hedef
- Birincil hedef kullanılamadığında denenir; posta kabul ve aktarım politikası ayrıca yapılandırılır.
- Eşit öncelik
- Gönderenler aynı değerdeki hedefler arasında seçim yapabilir; kapasite ve filtre politikaları tutarlı olmalıdır.
- Yeniden deneme
- Geçici hata alan gönderen sunucu iletiyi kendi SMTP kuyruk politikasına göre tekrar göndermeyi dener.
TTL ve geçiş sırası e-posta kesintisini etkiler
E-posta platformu değişikliğinde MX kaydını doğrudan değiştirmek yerine ön hazırlık yapılır. Yeni tenant veya sunucuda domain doğrulanır, kullanıcılar ve dağıtım listeleri oluşturulur, lisanslar atanır, veri taşıma ve posta akışı test edilir. DNS TTL değeri geçişten yeterli süre önce kontrollü biçimde düşürülebilir; böylece önbelleklerin yeni kaydı daha hızlı alması kolaylaşır.
DNS değişikliği küresel olarak aynı saniyede görünmez. Eski ve yeni MX sonuçlarının bir süre birlikte kullanılabileceği kabul edilir; bu nedenle iki sistemde alıcıların ve yönlendirme kurallarının geçiş süresince nasıl davranacağı planlanır. Değişiklik sonrasında farklı ağlardan DNS sorgusu, harici gönderim, iç gönderim, geri dönüş bildirimi ve mesaj izleme sonuçları kontrol edilir.
- Yeni posta platformunda domain, kullanıcı, grup ve kabul edilen alan yapılandırmasını önceden tamamlayın.
- MX hedefini sağlayıcının verdiği FQDN ile ve doğru öncelik değeriyle tanımlayın.
- TTL değişikliğini mevcut önbellek süresini hesaba katarak geçişten önce planlayın.
- Eski MX ve posta sunucusunu, yeni akış doğrulanmadan erken kapatmayın.
- Harici göndericiler, farklı alıcı türleri ve hata senaryolarıyla kabul testi yapın.
SPF, DKIM ve DMARC MX kaydının yaptığı işi yapmaz
MX kaydı gelen e-postanın nereye teslim edileceğini gösterir. SPF, alan adı adına hangi sistemlerin gönderim yapabileceğini belirtir; DKIM iletinin kriptografik imzasını doğrular; DMARC ise görünür gönderen alan adıyla SPF veya DKIM sonucunun hizalanmasını ve başarısız iletilere uygulanacak politikayı tanımlar. Bu kayıtların hiçbiri tek başına posta kutusunun MX hedefini değiştirmez.
Giden posta, doğrudan MX sunucusundan çıkmak zorunda değildir; bulut sağlayıcı, relay veya güvenlik geçidi kullanılabilir. Bu sistemlerin SPF kapsamına eklenmesi, DKIM imzasının etkinleştirilmesi, reverse DNS ve TLS davranışının doğrulanması gerekir. Posta akışında sorun olduğunda DNS sonucu, SMTP hata kodu, mesaj izleme, spam karantinası ve kimlik doğrulama sonuçları birlikte okunur.
- MX
- Gelen e-postayı kabul edecek sunucunun adresini ve deneme sırasını gösterir.
- SPF
- Alan adı adına gönderim yapmasına izin verilen kaynakları bildirir.
- DKIM
- İletinin imzasını ve aktarım sırasında değiştirilip değiştirilmediğini doğrulamaya yardımcı olur.
- DMARC
- SPF veya DKIM hizalamasına göre politika ve raporlama çerçevesi sağlar.
Sık Sorulan Sorular
MX kaydındaki küçük sayı mı daha önceliklidir?
Evet. SMTP sistemleri erişilebilir hedefler arasında sayısal preference değeri daha küçük olan MX kaydını önce dener. Örneğin 10 değeri, 20 değerinden daha yüksek teslim önceliğine sahiptir.
MX kaydına IP adresi yazılabilir mi?
Hayır. MX kaydının hedefi çözümlenebilir tam alan adı olmalıdır. Bu sunucu adının geçerli A veya AAAA kaydı bulunmalıdır. DNS ve posta sunucusu yapılandırması birlikte doğrulanmalıdır.
İki MX kaydı e-posta yedekliliği sağlar mı?
Yalnız iki DNS kaydı eklemek yeterli değildir. İkincil sunucu alıcı domaini güvenli biçimde kabul etmeli, filtrelemeli, kuyruklamalı ve doğru hedefe aktarmalıdır. Kapasite, senkronizasyon ve açık relay riski test edilmelidir.
MX kaydı giden e-postayı da belirler mi?
Doğrudan belirlemez. MX kaydı ağırlıklı olarak alan adına gelen e-postanın teslim hedefini gösterir. Giden posta; istemci ayarı, sağlayıcı, SMTP relay, konektör ve kimlik doğrulama politikalarıyla yönetilir.
MX değişikliği ne kadar sürede yayılır?
Süre mevcut TTL, DNS sağlayıcıları ve sorgulayan sistemlerin önbelleğine bağlıdır. Değişiklik aynı anda her noktaya ulaşmayabilir. Geçiş planı eski ve yeni sonuçların bir süre birlikte görülebileceğini kabul etmelidir.
MX doğru olduğu halde e-posta neden gelmez?
Hedef sunucunun domain veya alıcıyı kabul etmemesi, lisans veya posta kutusu eksikliği, güvenlik duvarı, spam karantinası, konektör, DNS çözümleme ya da SMTP hata politikası sorun oluşturabilir. Mesaj izleme ve hata kodu incelenmelidir.
Biga Bilişim teknik ekibi tarafından gözden geçirilmiştir.
Teknik Değerlendirme İçin Bize Ulaşın
Mevcut posta sağlayıcınızı, DNS kayıtlarınızı ve geçiş hedefinizi birlikte inceleyerek kesinti riskini azaltan MX ve e-posta akış planını hazırlayalım.